PIOC - Process Information Of Client
Herkömmliche Firewalls können nicht unterscheiden ob "Mozilla Firefox" oder "Google Chrome" eine Verbindung zum Internet herstellen will.
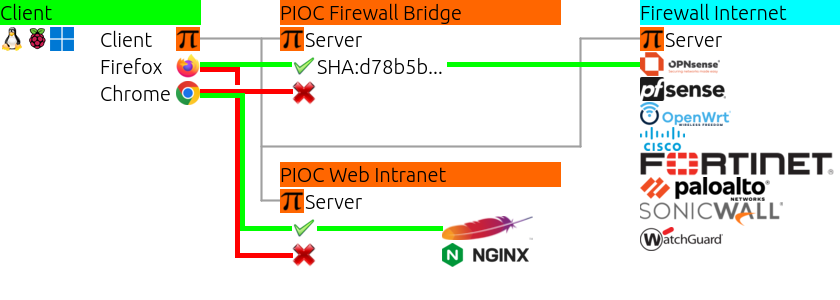
Mit PIOC ist das möglich, Client-Anwendungen werden auf der Firewall registriert !
Skalierbare Sicherheit
PIOC bietet die Möglichkeit auf der Firewall Informationen der Anwendung am Client abzurufen, wie zB.:- Name der Anwendung, bzw. Pfad
- SHA512 CheckSum
- Benutzer
Ransomware Schutz
Schädliche Anwendungen bekommen keine Internetverbindung.Phishing Schutz
Aufteilung der Internet-Verbindungen auf 2 Webbrowser, nicht alle Web-Seiten haben schon MFA.Auf kritische Web-Seiten ( wie z.B. Telebanking ) hat nur der Security-Browser zugriff, der Rest wird blockiert; dazu reziprok der DontCare-Browser.
Installierte Malware, z.B. die gehackte Version von firefox.exe, wird über die SHA512 CheckSum erkannt und blockiert.
Vibe-Coding bzw. Build Schutz
Schneller als gedacht kann heute jeder User ein Script mit KI erstellen. Die ansonsten harmlose python.exe könnte somit gefährlich werden.Bei einem Build werden "Supply chain" Angriffe verhindert da unkontrollierte Downloads blockiert werden.
Implementierung
- Internet-Firewall- BRIDGE-Firewall, für schöne Netzwerk-Segmente
- Bei Host-System Virtualisierungen, z.B. mit Linux, Qemu und iptables, kann PIOC wirkungsvoll zum Schutz der Gast-Systeme eingesetzt werden
- Client mit Firewall: z.B. Linux mit iptables, ideal für mobile Geräte
Das Initial-Setup kann je nach Sicherheitsstufe und IT-Umgebung anspruchsvoller sein,
die laufende Wartung ist jedoch sehr einfach, in der Praxis werden nur mehr die SHA512 CheckSum geändert.
Im Gegensatz zu Viren-Scanner braucht PIOC:
- keine tagesaktuellen Signatur-Updates
- keine Verbindungen zu internen oder externen Servern
- der Daten-Strom wird nicht gescannt, somit die einfachste Compliance bezüglich DSGVO
Optionen
Trennung von Intranet und Internet duch 2 Webbrowser.Wird der DNS über PIOC geleitet, kann im LogFile beobachtet werden mit welchen Hostnamen die Anwendungen sich verbinden.
Entwicklung
Dieses Produkt wurde in C/C++ erstellt, der Code wurde mühevoll reduziert und verwendet nur das absolute Minimum von externen Librarys,um "Supply chain" Angriffe zu verhindern.
Die Client Software gib es für Windows7-11, Linux und Raspberry-Pi, die Server Software für Linux und Raspberry-Pi, OpenWrt folgt in Kürze.
Patent
Diese beschriebene Technik ist beim österreichischen Patentamt mit dem Aktenzeichen AT 525753 A4 2023-07-15 patentiert.Home:
https://pioc.at
Kontakt:
office@pioc.at
Version: 10.2026